Popularny serwis turystyczny Wakacje.pl padł ofiarą cyberataku. Hakerzy uzyskali dostęp do systemu obsługi klientów oraz skrzynek pocztowych części pracowników. Sprawa jest tym poważniejsza, iż firmy z sektora turystycznego stały się jednym z ulubionych celów cyberprzestępców. Najnowsze analizy Check Point Research pokazują skalę problemu: liczba ataków na organizacje z branży turystycznej i hotelarskiej wzrosła w ciągu trzech lat o 180 proc.
W Polsce doszło do kolejnego cyberataku na dużą firmę obsługującą tysiące klientów. Tym razem celem przestępców stał się popularny serwis turystyczny Wakacje.pl. Jak poinformował 29 września serwis Niebezpiecznik, nieuprawnione osoby uzyskały dostęp do systemu obsługi klientów Wakacje.pl oraz kilku skrzynek pocztowych pracowników firmy. Wśród informacji, które mogły znaleźć się w rękach cyberprzestępców, są m.in. dane z paszportów, numery telefonów, adresy zamieszkania oraz adresy e-mail. Wakacje.pl w związku z incydentem zalecają klientom podjęcie działań zabezpieczających, w tym rozważenie zastrzeżenia dokumentów tożsamości.
Dane turystów są cennym łupem
Cyberatak na Wakacje.pl wpisuje się w szerszy trend obserwowany na całym świecie. Firmy turystyczne posiadają ogromne ilości informacji o swoich klientach: dane kontaktowe, dokumenty tożsamości, informacje o podróżach, rezerwacjach, hotelach czy terminach wyjazdów. Dla cyberprzestępców mogą one być wartościowym towarem na czarnym rynku, ale także narzędziem do kolejnych oszustw.
— Ataki wymierzone z serwisu turystyczne lub platformy rezerwacyjne mogą być szczególnie niebezpieczne, ponieważ firmy te przetwarzają szeroki zakres danych osobowych, a ich systemy stają się atrakcyjnym celem zarówno dla grup zajmujących się kradzieżą informacji, jak i operatorów kampanii ransomware czy phishingowych — podkreśla Wojciech Głażewski, dyrektor firmy Check Point Software Technologies w Polsce.
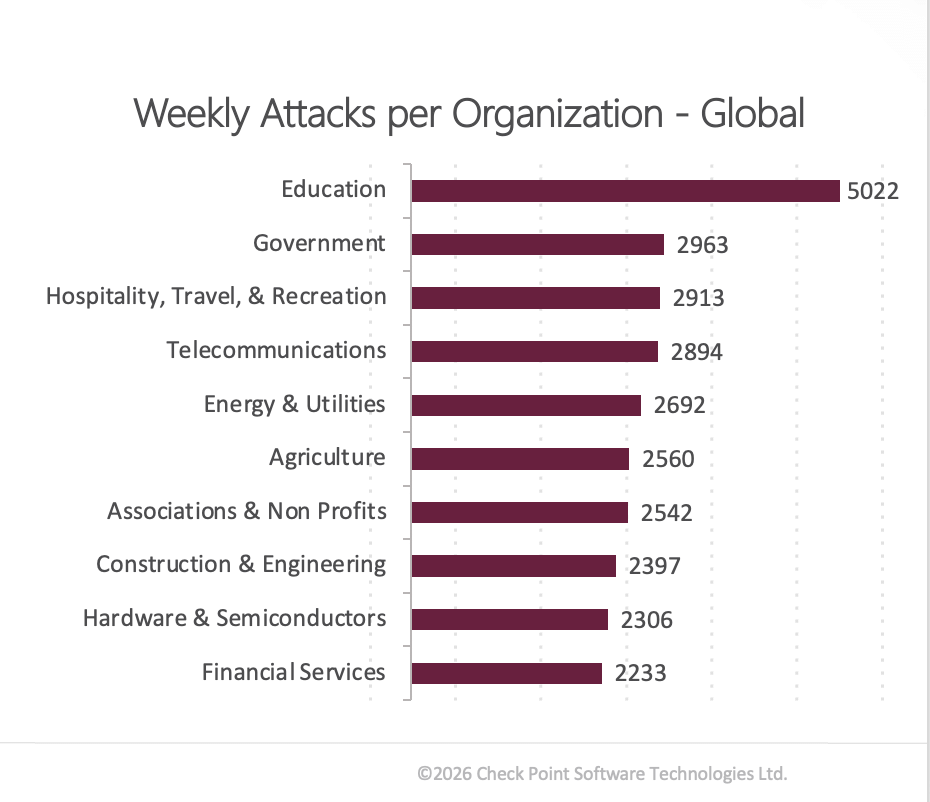
Eksperci Check Point Research zwracają uwagę, iż branża turystyczna jest w tej chwili przedmiotem systematycznych i coraz bardziej intensywnych ataków. We wrześniu 2026 r. organizacje z sektora hotelarskiego, turystycznego i rekreacyjnego doświadczały średnio 2913 cyberataków tygodniowo na jedną organizację. To niemal 50 proc. więcej niż rok wcześniej, kiedy średnia wynosiła 1014 ataków tygodniowo.
Jeszcze bardziej niepokojące jest porównanie z sytuacją sprzed trzech lat. Wówczas na jedną organizację przypadały średnio 1032 ataki tygodniowo. Oznacza to wzrost o ponad 180 proc.
Booking.com i ITAKA także padły ofiarą incydentów
Atak na Wakacje.pl nie jest pierwszym tego typu zdarzeniem dotyczącym dużego gracza rynku turystycznego i polskich klientów. W kwietniu 2026 r. ujawniono incydent, w którym osoby nieuprawnione uzyskały dostęp do części danych użytkowników znanego portalu rezerwacyjnego Booking.com. CERT Polska potwierdził, iż wśród poszkodowanych znajdowali się użytkownicy z Polski. Chodziło o dane kontaktowe oraz informacje związane z rezerwacjami. Booking.com informował jednocześnie, iż dane finansowe, w tym numery kart kredytowych, nie zostały objęte wyciekiem.
Jesienią 2025 r. problem dotknął również biuro podróży ITAKA. 30 października firma poinformowała o wykryciu nieuprawnionego dostępu do systemu zawierającego dane użytkowników Strefy Klienta. Początkowo ITAKA informowała o około 10 tys. użytkowników, z zastrzeżeniem, iż rzeczywista skala incydentu mogła być większa. Firma podkreślała jednak, iż atakujący nie uzyskali dostępu do danych rezerwacji, danych finansowych, informacji o uczestnikach wyjazdów ani numerów PESEL.
Branża turystyczna znalazła się więc w centrum zainteresowania cyberprzestępców. — Miliony osób wyszukują w internecie hotele, loty i wycieczki, a każda rezerwacja pozostawia po sobie dużą ilość informacji, które można wykorzystać w kolejnych atakach — wskazuje przedstawiciel Check Point.
Prawie 50 tys. nowych domen związanych z podróżami
Problem widać także w internecie. Według analizy Check Point Research w maju 2026 r. zarejestrowano 47 318 nowych domen związanych z turystyką i podróżami. To o 33 proc. więcej niż w kwietniu i o 19 proc. więcej niż w maju 2025 r. Cel był prosty: stworzyć jak najwięcej podobnych adresów i zwiększyć szanse na przechwycenie użytkownika poszukującego informacji o podróży.
Fałszywy Booking.com, Airbnb i Skyscanner
Cyberprzestępcy nie ograniczają się do rejestrowania domen. Check Point Research wykrył również działające strony phishingowe podszywające się pod największe serwisy turystyczne. Wśród nich znalazły się witryny imitujące Booking.com, Airbnb czy Skyscanner.
Jedna z analizowanych stron, bookingni[.]com, odtwarzała proces logowania do Booking.com i była przygotowana do przechwytywania danych uwierzytelniających oraz informacji dotyczących kart płatniczych.
Inna kampania wykorzystywała domeny booking-cn[.]com oraz booking-hk[.]com. Strony były dostosowane do chińskojęzycznych użytkowników, zawierały ceny w juanach oraz komunikaty o sezonowych promocjach.
Według Check Point ten rodzaj oszustwa jest szczególnie skuteczny, ponieważ przestępcy wykorzystują moment, w którym użytkownik jest skoncentrowany na znalezieniu atrakcyjnej oferty, a nie na sprawdzaniu technicznych szczegółów adresu internetowego.
Turysta musi dziś uważać nie tylko na oszustwo przy płatności
Eksperci wskazują, iż współczesne ataki na branżę turystyczną tworzą cały łańcuch zagrożeń. Najpierw przestępcy mogą zaatakować operatora serwisu rezerwacyjnego i ukraść dane jego klientów. Następnie te informacje mogą zostać wykorzystane do przygotowania spersonalizowanych wiadomości phishingowych. Cyberprzestępca, który wie, iż dana osoba rezerwowała hotel w konkretnym miejscu i terminie, może przygotować wiadomość znacznie bardziej wiarygodną niż przypadkowy spam. Może podszyć się pod hotel, przewoźnika lub pośrednika i poprosić o „potwierdzenie rezerwacji”, „dopłatę do pobytu” albo ponowne podanie danych karty.
— Największym problemem jest dziś połączenie dwóch zjawisk: rosnącej liczby ataków na samą infrastrukturę firm turystycznych oraz coraz bardziej profesjonalnego phishingu. Skradzione dane mogą być wykorzystane nie tylko jednorazowo. Mogą posłużyć do budowania kolejnych, bardziej wiarygodnych ataków wymierzonych już bezpośrednio w klientów — mówi przedstawiciel Check Point.